واٹس ایپ ویب اور ڈیسک ٹاپ کے ذریعے سائبر حملوں کا ہائی الرٹ جاری، سرکاری افسران کو محتاط رہنے کی ہدایت
نیشنل سائبر ایمرجنسی رسپانس ٹیم کی ایڈوائزری میں ٹارگٹڈ فشنگ اور میلویئر حملوں کا خدشہ، جعلی سرکاری دستاویزات کے ذریعے پاس ورڈز، حساس ڈیٹا اور کمپیوٹرز تک غیر مجاز رسائی کا خطرہ

ناصر خان خٹک-ادارت
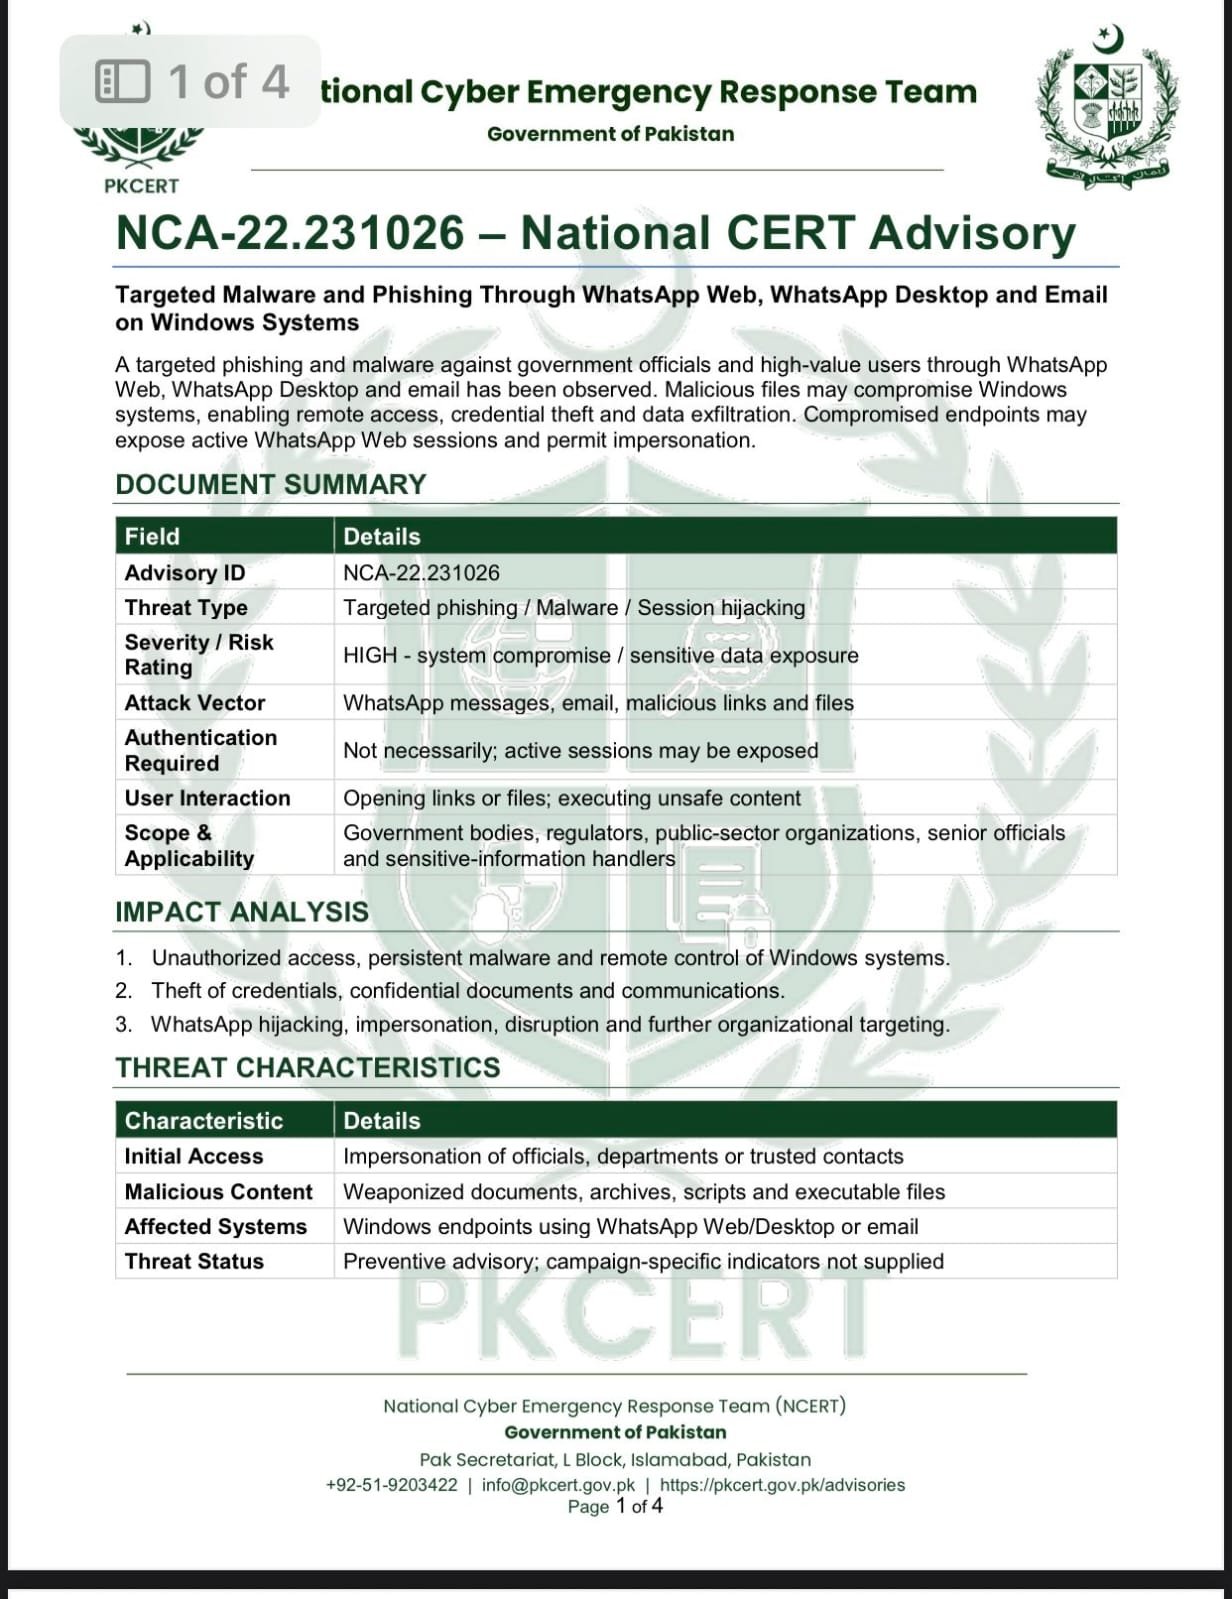
پاکستان میں واٹس ایپ ویب، واٹس ایپ ڈیسک ٹاپ اور ای میل کے ذریعے ممکنہ سائبر حملوں کے پیش نظر ہائی الرٹ جاری کر دیا گیا ہے۔ نیشنل سائبر ایمرجنسی رسپانس ٹیم (نیشنل سی ای آر ٹی) کی جانب سے جاری کردہ ایڈوائزری میں سرکاری حکام، حساس معلومات تک رسائی رکھنے والے افسران اور اہم سرکاری محکموں کو خصوصی احتیاط برتنے کی ہدایت کی گئی ہے۔
ایڈوائزری کے مطابق، سائبر حملہ آور سرکاری اداروں اور حکام کی نقالی کرتے ہوئے ہدف بنائے گئے افراد کو مشکوک پیغامات، نقصان دہ فائلیں اور جعلی دستاویزات بھیج سکتے ہیں۔ ان فائلوں کو سرکاری مراسلت، دفتری دستاویزات یا ضروری معلومات کے نام پر کھولنے کی ترغیب دی جا سکتی ہے، جس کے نتیجے میں ونڈوز آپریٹنگ سسٹم پر چلنے والے کمپیوٹرز متاثر ہونے اور حساس معلومات غیر مجاز افراد تک پہنچنے کا خدشہ ہے۔
ایڈوائزری میں خطرے کی شدت ہائی قرار دی گئی ہے، خصوصاً ان سرکاری افسران اور اہلکاروں کے لیے جو سرکاری ریکارڈ، انتظامی معلومات، دفتری اکاؤنٹس اور دیگر حساس ڈیٹا تک رسائی رکھتے ہیں۔ متعلقہ افراد کو مشورہ دیا گیا ہے کہ وہ غیر تصدیق شدہ پیغامات اور فائلوں سے اجتناب کریں اور ڈیجیٹل رابطوں کے دوران سائبر سکیورٹی کے اصولوں پر سختی سے عمل کریں۔
جعلی سرکاری دستاویزات کے ذریعے کمپیوٹرز کو نشانہ بنانے کا خدشہ
ایڈوائزری میں خبردار کیا گیا ہے کہ حملہ آور سرکاری افسران، محکموں یا قابلِ اعتماد رابطوں کی شناخت استعمال کرتے ہوئے نقصان دہ فائلیں بھیج سکتے ہیں۔ بظاہر یہ فائلیں سرکاری خطوط، نوٹیفکیشنز، دفتری رپورٹس یا دیگر ضروری دستاویزات جیسی دکھائی دے سکتی ہیں، تاہم انہیں کھولنے سے کمپیوٹر میں نقصان دہ سافٹ ویئر داخل ہونے کا خطرہ موجود ہو سکتا ہے۔
اس نوعیت کے حملوں میں فشنگ ایک اہم طریقہ ہے، جس کے ذریعے صارفین کو دھوکا دے کر ان سے پاس ورڈز، لاگ اِن تفصیلات یا دیگر حساس معلومات حاصل کرنے کی کوشش کی جاتی ہے۔ دوسری جانب میلویئر کے ذریعے متاثرہ کمپیوٹر یا ڈیوائس پر نقصان دہ پروگرام چلائے جا سکتے ہیں، جو صارف کی معلومات کے بغیر مختلف سرگرمیاں انجام دینے کی صلاحیت رکھتے ہیں۔
ایڈوائزری کے مطابق، اگر کسی نقصان دہ فائل کے ذریعے ونڈوز سسٹم متاثر ہو جائے تو حملہ آوروں کو کمپیوٹر تک غیر مجاز رسائی حاصل ہونے، پاس ورڈز چوری ہونے، معلومات نقل کیے جانے اور متاثرہ نظام کو دور بیٹھ کر کنٹرول کرنے کا خطرہ پیدا ہو سکتا ہے۔
ماہرینِ سائبر سکیورٹی کے مطابق، ایسے حملوں میں صارف کی غفلت، غیر تصدیق شدہ فائلوں کو کھولنا اور سافٹ ویئر کو بروقت اپ ڈیٹ نہ کرنا خطرات میں اضافے کا سبب بن سکتا ہے۔
واٹس ایپ ویب سیشن ہائی جیک ہونے کا خدشہ
ایڈوائزری میں واٹس ایپ ویب سیشنز اور لنکڈ ڈیوائسز کی سکیورٹی پر بھی خصوصی توجہ دینے کی ہدایت کی گئی ہے۔
واٹس ایپ ویب اور ڈیسک ٹاپ کے ذریعے صارفین اپنے موبائل اکاؤنٹ کو کمپیوٹر سے منسلک کرکے پیغامات اور فائلوں تک رسائی حاصل کرتے ہیں۔ اگر کسی غیر مجاز شخص کو اکاؤنٹ کے منسلک سیشن تک رسائی مل جائے تو وہ صارف کے اکاؤنٹ کو غلط مقاصد کے لیے استعمال کرنے کی کوشش کر سکتا ہے۔
اس صورتحال میں متاثرہ اکاؤنٹ سے پیغامات بھیجنے، صارف کی شناخت کا غلط استعمال کرنے یا اس کے رابطوں کو جعلی ہدایات اور نقصان دہ فائلیں ارسال کرنے کا خطرہ پیدا ہو سکتا ہے۔
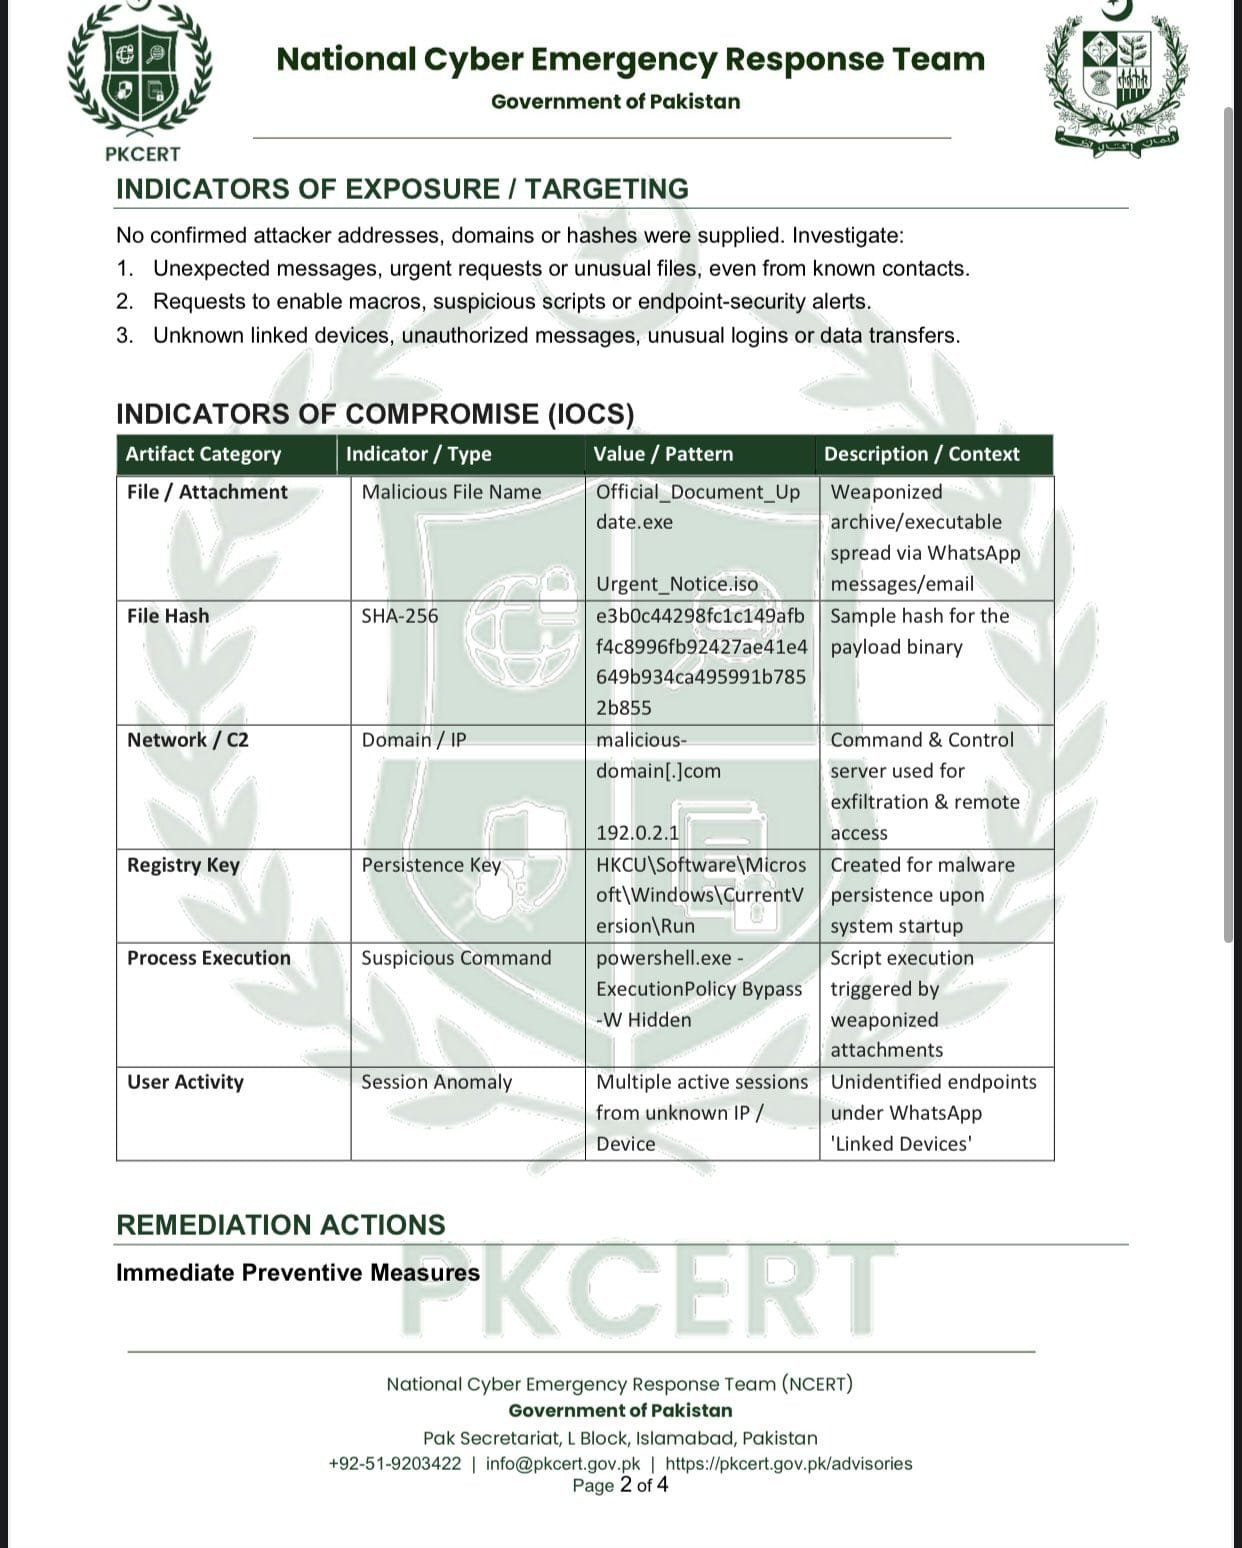
ایڈوائزری میں صارفین کو ہدایت کی گئی ہے کہ وہ واٹس ایپ کی لنکڈ ڈیوائسز کی فہرست باقاعدگی سے چیک کریں۔ اگر اس فہرست میں کوئی نامعلوم یا مشکوک ڈیوائس نظر آئے تو اس کا سیشن فوری طور پر ختم کر دیا جائے۔
اسی طرح کسی جانے پہچانے نمبر سے اچانک غیر معمولی پیغام، مشکوک لنک یا غیر متوقع فائل موصول ہونے کی صورت میں اسے فوری طور پر قابلِ اعتماد تصور نہ کیا جائے۔ پیغام بھیجنے والے کی شناخت کی تصدیق کسی دوسرے، پہلے سے معلوم رابطے کے ذریعے کی جائے۔
سائبر حملہ آور بعض اوقات پہلے سے موجود رابطوں یا ان کے اکاؤنٹس کو استعمال کرکے اعتماد حاصل کرنے کی کوشش کرتے ہیں۔ اس لیے صرف کسی نمبر کے محفوظ ہونے یا پیغام بھیجنے والے کے نام سے واقفیت کو پیغام کی اصلیت کا ثبوت نہیں سمجھنا چاہیے۔
حساس معلومات رکھنے والے افسران کو خصوصی احتیاط کی ہدایت
نیشنل سی ای آر ٹی کی ایڈوائزری میں حساس سرکاری معلومات تک رسائی رکھنے والے افسران اور اہلکاروں کو واٹس ایپ ویب اور ڈیسک ٹاپ کے استعمال میں خصوصی احتیاط برتنے کا مشورہ دیا گیا ہے۔
فراہم کردہ تفصیلات کے مطابق، ایسے صارفین کو ونڈوز پر واٹس ایپ ویب اور ڈیسک ٹاپ استعمال کرنے سے گریز کرنے کی سفارش کی گئی ہے، خصوصاً ان حالات میں جہاں حساس سرکاری معلومات کی ترسیل یا محفوظ رکھنا ضروری ہو۔
سرکاری محکموں اور متعلقہ اہلکاروں کے لیے ضروری قرار دیا گیا ہے کہ وہ اپنے اداروں کے منظور شدہ سائبر سکیورٹی طریقہ کار پر عمل کریں اور حساس معلومات کی منتقلی کے لیے صرف مجاز اور محفوظ ذرائع استعمال کریں۔
دفتری کمپیوٹرز پر ذاتی پیغامات یا غیر تصدیق شدہ ذرائع سے موصول ہونے والی فائلیں منتقل کرنا بھی خطرے کا باعث بن سکتا ہے۔ چنانچہ ایڈوائزری میں واٹس ایپ کے ذریعے موصول ہونے والی فائلوں کو سرکاری ونڈوز کمپیوٹرز پر منتقل کرنے سے گریز کرنے کی ہدایت شامل ہے۔
اس اقدام کا مقصد سرکاری نظاموں کو ممکنہ میلویئر انفیکشن، ڈیٹا چوری اور غیر مجاز رسائی سے محفوظ رکھنا ہے۔
سائبر حملوں سے بچاؤ کے لیے اہم حفاظتی اقدامات
ایڈوائزری میں سرکاری افسران اور دیگر صارفین کو متعدد احتیاطی تدابیر اختیار کرنے کی سفارش کی گئی ہے تاکہ سائبر حملوں کے خطرات کو کم کیا جا سکے۔
1۔ مشکوک لنکس اور فائلوں سے اجتناب: کسی غیر تصدیق شدہ پیغام میں موجود لنک پر کلک نہ کیا جائے اور نہ ہی ایسی فائل کھولی جائے جس کے ماخذ اور مقصد کی تصدیق نہ ہو۔ اگر کوئی پیغام سرکاری دستاویز یا فوری کارروائی کے نام پر موصول ہو تو متعلقہ ادارے سے اس کی تصدیق کی جائے۔
2۔ واٹس ایپ لنکڈ ڈیوائسز کی جانچ: صارفین اپنے اکاؤنٹ سے منسلک ڈیوائسز کا جائزہ لیں۔ نامعلوم ڈیوائس یا مشکوک سیشن کی صورت میں اسے فوری طور پر لاگ آؤٹ کیا جائے اور اکاؤنٹ کی سکیورٹی کا جائزہ لیا جائے۔
3۔ پاس ورڈ اور تصدیقی کوڈ محفوظ رکھیں: اپنا پاس ورڈ، ون ٹائم پاس ورڈ (OTP)، واٹس ایپ رجسٹریشن کوڈ یا دیگر تصدیقی معلومات کسی شخص کے ساتھ شیئر نہ کی جائیں۔ کسی سرکاری عہدے دار یا تکنیکی معاونت کے نمائندے کے نام پر رابطہ کرنے والے شخص کو بھی یہ معلومات فراہم نہ کی جائیں۔
4۔ ونڈوز اور دیگر سافٹ ویئر اپ ڈیٹ رکھیں: کمپیوٹر کے آپریٹنگ سسٹم، ویب براؤزر اور دیگر سافٹ ویئر کو بروقت اپ ڈیٹ کیا جائے۔ سکیورٹی اپ ڈیٹس بعض معلوم کمزوریوں کو دور کرنے میں مدد دیتی ہیں، جنہیں حملہ آور نشانہ بنا سکتے ہیں۔
5۔ دوہری تصدیق فعال کریں: جہاں دستیاب ہو، اکاؤنٹس پر دو مرحلوں کی تصدیق یا ملٹی فیکٹر آتھنٹیکیشن فعال کی جائے۔ واٹس ایپ پر ٹو اسٹیپ ویریفکیشن بھی فعال رکھی جائے تاکہ اکاؤنٹ کے تحفظ کی ایک اضافی تہہ قائم ہو سکے۔
6۔ حساس فائلوں کی منتقلی محدود رکھیں: غیر تصدیق شدہ ذرائع سے موصول ہونے والی فائلوں کو سرکاری کمپیوٹرز پر منتقل نہ کیا جائے۔ حساس معلومات کی ترسیل کے لیے ادارے کے منظور شدہ ذرائع استعمال کیے جائیں۔
7۔ مشکوک سرگرمی کی فوری اطلاع دیں: اگر کسی صارف کو اپنے اکاؤنٹ، کمپیوٹر یا نیٹ ورک میں غیر معمولی سرگرمی نظر آئے تو وہ اپنے ادارے کے آئی ٹی یا سائبر سکیورٹی شعبے کو فوری طور پر مطلع کرے۔
سائبر حملے کا شبہ ہو تو فوری طور پر کیا کریں؟
ایڈوائزری میں اس امر پر بھی زور دیا گیا ہے کہ اگر کسی کمپیوٹر یا ڈیوائس کے متاثر ہونے کا شبہ ہو تو فوری اقدامات کیے جائیں تاکہ نقصان کو مزید پھیلنے سے روکا جا سکے۔
متاثرہ کمپیوٹر کو نیٹ ورک اور انٹرنیٹ سے الگ کرنے کی سفارش کی گئی ہے۔ اس کے ساتھ ساتھ مشکوک پیغامات، ای میلز اور دستیاب سسٹم لاگز کو ثبوت کے طور پر محفوظ رکھنے پر زور دیا گیا ہے۔
صارفین کو مشورہ دیا گیا ہے کہ وہ مشکوک فائل کو دوبارہ نہ کھولیں اور نہ ہی اسے غیر ضروری طور پر کسی دوسرے کمپیوٹر یا ڈیوائس پر منتقل کریں۔ متاثرہ نظام کی جانچ اور بحالی کے لیے متعلقہ ادارے کے آئی ٹی یا سائبر سکیورٹی ماہرین سے رابطہ کیا جائے۔
اگر کسی اکاؤنٹ کا پاس ورڈ چوری ہونے کا خدشہ ہو تو اسے کسی محفوظ اور غیر متاثرہ ڈیوائس سے تبدیل کیا جائے، متعلقہ سیشنز ختم کیے جائیں اور دستیاب حفاظتی سہولتوں کو فعال کیا جائے۔ اگر سرکاری اکاؤنٹ یا حساس معلومات متاثر ہوئی ہوں تو متعلقہ ادارے کے طے شدہ واقعہ رپورٹنگ طریقہ کار کے مطابق فوری اطلاع دینا ضروری ہے۔
ماہرین کے مطابق، سائبر حملے کی بروقت نشاندہی اور مناسب ردعمل سے معلومات کے مزید افشا ہونے اور نقصان میں اضافے کے امکانات کم کیے جا سکتے ہیں۔
سرکاری اداروں کے لیے سائبر سکیورٹی کیوں اہم ہے؟
سرکاری ادارے انتظامی ریکارڈ، شہریوں کی معلومات، دفتری مراسلت اور مختلف نوعیت کے حساس ڈیٹا کو محفوظ رکھتے ہیں۔ اگر ایسے نظاموں تک غیر مجاز رسائی حاصل ہو جائے تو اس کے اثرات صرف کسی ایک صارف یا کمپیوٹر تک محدود نہیں رہتے بلکہ ادارے کے معمول کے کام، معلومات کی رازداری اور خدمات کی فراہمی بھی متاثر ہو سکتی ہے۔
واٹس ایپ ویب، ڈیسک ٹاپ اور ای میل جیسے رابطے کے ذرائع روزمرہ دفتری امور میں استعمال ہوتے ہیں، تاہم ان کے ذریعے فائلوں اور پیغامات کا تبادلہ کرتے وقت سکیورٹی کے تقاضوں کو نظر انداز کرنا خطرناک ثابت ہو سکتا ہے۔
خصوصاً ایسے حملوں میں، جہاں حملہ آور کسی قابلِ اعتماد فرد یا ادارے کی شناخت اختیار کرکے رابطہ کرتے ہیں، صارف کے لیے جعلی اور حقیقی پیغام میں فرق کرنا مشکل ہو سکتا ہے۔ اسی لیے پیغام کی آزادانہ تصدیق، اکاؤنٹس کی نگرانی اور سافٹ ویئر کی بروقت اپ ڈیٹس کو بنیادی حفاظتی اقدامات میں شمار کیا جاتا ہے۔
شہریوں اور سرکاری ملازمین کے لیے اہم پیغام
نیشنل سی ای آر ٹی کی ایڈوائزری کے تناظر میں سرکاری ملازمین، حساس معلومات تک رسائی رکھنے والے افراد اور عام صارفین کے لیے ضروری ہے کہ وہ ڈیجیٹل رابطوں کے دوران غیر معمولی احتیاط اختیار کریں۔
کسی جانے پہچانے نمبر سے موصول ہونے والا ہر پیغام لازماً محفوظ نہیں ہوتا، جبکہ کسی دستاویز کا سرکاری شکل میں ہونا بھی اس کی اصلیت کی ضمانت نہیں۔ غیر متوقع فائل، فوری کارروائی کا مطالبہ کرنے والا پیغام، مشکوک لنک یا اکاؤنٹ کی لنکڈ ڈیوائسز میں نامعلوم اندراج کو سنجیدگی سے لیا جانا چاہیے۔
مجموعی طور پر، واٹس ایپ ویب، ڈیسک ٹاپ اور ای میل کے ذریعے ممکنہ سائبر حملوں سے متعلق ہائی الرٹ نے سرکاری اداروں میں ڈیجیٹل سکیورٹی، حساس معلومات کے تحفظ اور سائبر خطرات سے بروقت نمٹنے کی اہمیت کو نمایاں کیا ہے۔ احتیاط، آزادانہ تصدیق اور مشکوک سرگرمی کی فوری اطلاع ایسے حملوں کے خطرات کم کرنے میں اہم کردار ادا کر سکتی ہے۔